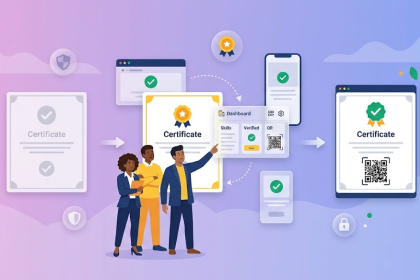
Wie generative KI gefälschte Zertifikate und gefälschte Validierungs-Domains leichter macht, und wie Virtualbadge.io und AI Fraud Protect gemeinsam beide Bedrohungen stoppen.


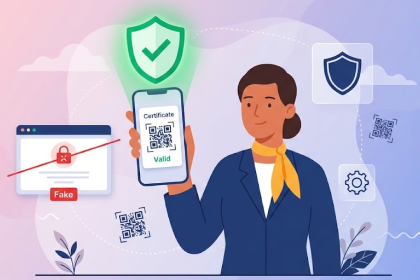
Zertifikatsbetrug bedeutete früher eine gefälschte PDF, leicht genug, damit ein aufmerksames Auge sie erkennen konnte. Das hat sich geändert. Generative KI lässt heute fast jeden ein überzeugendes gefälschtes Zertifikat in Minuten erstellen, und daneben ist eine zweite, leisere Bedrohung entstanden: Betrug, der auf das System zielt, das Zertifikate überprüfen soll, nicht nur auf das Zertifikat selbst.
Beide Risiken sind für jede Organisation relevant, die Zertifikate oder Badges ausstellt. Das eine bedroht das Dokument. Das andere bedroht das Vertrauen in die Verifizierung selbst, was in gewisser Weise schlimmer ist, da es genau die Sicherung untergräbt, die eigentlich das erste Problem erkennen soll. Schließt man nur eine dieser Lücken, bleibt eine Organisation weiterhin über die andere angreifbar. Deshalb lohnt es sich, beide Risiken der Reihe nach zu betrachten, bevor man entscheidet, wo zuerst investiert werden sollte.
Bildgeneratoren, Chatbots und kostenlose Design-Tools haben den Großteil des Könnens überflüssig gemacht, das eine Fälschung früher erforderte. Was das möglich macht:
Dieser Einblick in KI-gestützte Dokumentenfälschung erklärt, wie handelsübliche generative Tools diese Hürde beseitigt haben.
Der Schaden endet selten bei einem einzigen gefälschten Dokument. Sobald ein gefälschtes Zertifikat mit dem Namen einer Organisation im Umlauf ist, untergräbt das die Glaubwürdigkeit jedes echten Zertifikats, das diese Organisation je ausgestellt hat, und Aussteller müssen sich mit unangenehmen Nachfragen von Arbeitgebern oder Behörden auseinandersetzen, die bestätigt haben wollen, ob ein bestimmtes Dokument echt ist.
Keine PDF, so sorgfältig sie auch gestaltet ist, kann im Nachhinein beweisen, dass sie nicht verändert oder kopiert wurde. Deshalb setzen immer mehr Organisationen auf Zertifikate mit eingebautem Echtheitsnachweis, statt sich darauf zu verlassen, wie überzeugend ein Dokument aussieht.
Für mehr Informationen lesen Sie: Digitale Zertifikate und KI: Schutz der Authentizität im Zeitalter generativer Technologie
Viele Aussteller schützen ihre Zertifikate mit einem eindeutigen Validierungslink oder QR-Code, der zu einer Verifizierungsseite führt, die die Echtheit bestätigt. Das ist eine starke Verteidigung, aber nur solange dieser Seite vertraut werden kann.
Betrüger registrieren mittlerweile Domains, die genau dafür gebaut sind, diese Verteidigung auszuhebeln:
Auf der Kopie der Seite wird dann jedes Zertifikat, einschließlich der eigenen Fälschungen, als gültig markiert. Kaum jemand, der einen QR-Code prüft, liest die entstehende URL genau genug, um den Unterschied zu bemerken.
Es ist derselbe Trick wie beim klassischen E-Mail-Phishing, nur auf ein anderes Ziel gerichtet. Statt einer gefälschten Login-Seite, die darauf wartet, dass jemand ein Passwort eingibt, ist es eine gefälschte Validierungsseite, die darauf wartet, dass jemand einem Häkchen vertraut. Eine Seite unter ihredomain.de/validierung und eine Kopie unter ihre-domain.de/validierung können pixelgenau identisch aussehen, gleiches Layout, gleiches grünes Häkchen, gleicher Wortlaut, und der einzige echte Unterschied ist ein zusätzlicher Bindestrich in der Adresszeile, den fast niemand bemerkt.
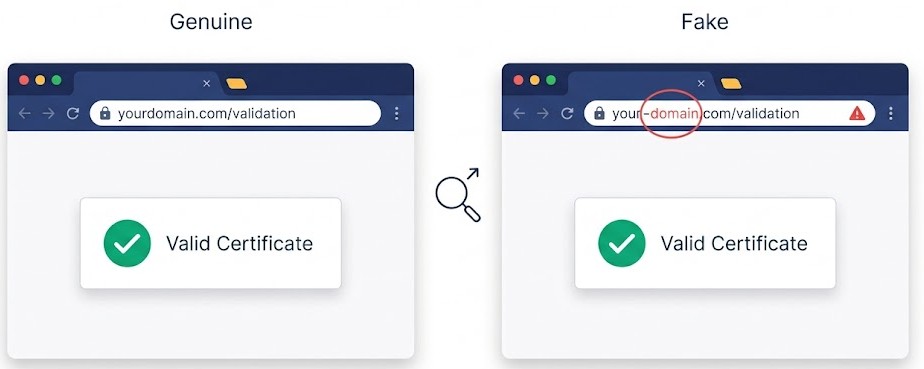
Das ist schädlicher als ein einzelnes gefälschtes Zertifikat. Es kompromittiert den gesamten Verifizierungsmechanismus, in dessen Vertrauensaufbau eine Organisation jahrelang investiert hat, und zwar für jedes Zertifikat, das dieser Mechanismus je schützen sollte, und es kann lange Zeit unbemerkt bleiben.
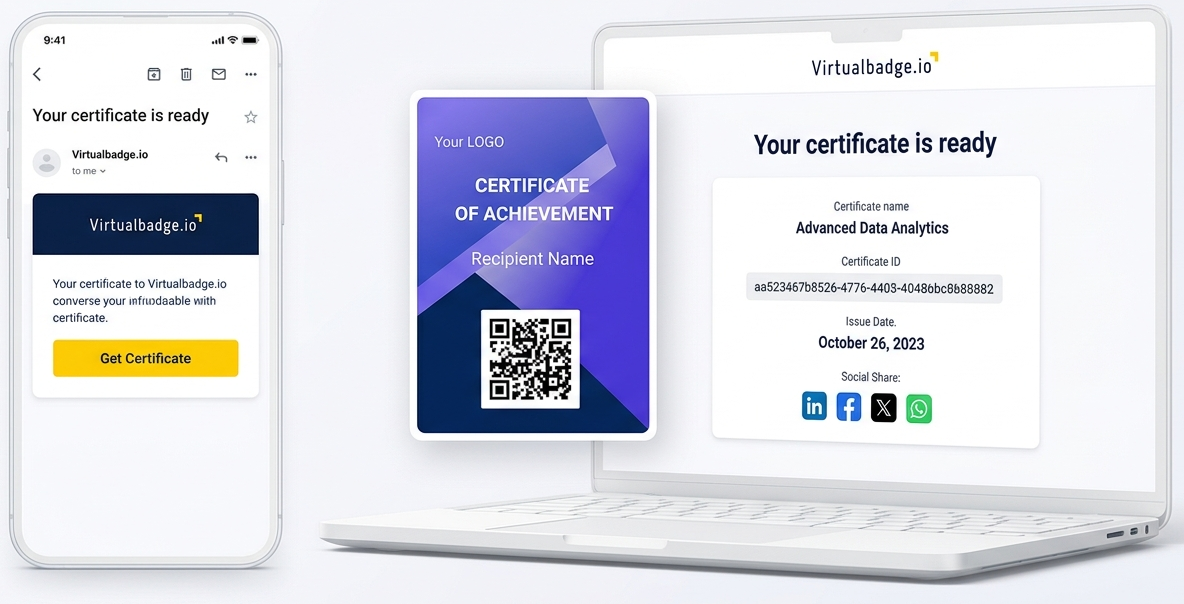
Virtualbadge.io schließt die erste Lücke von Grund auf:
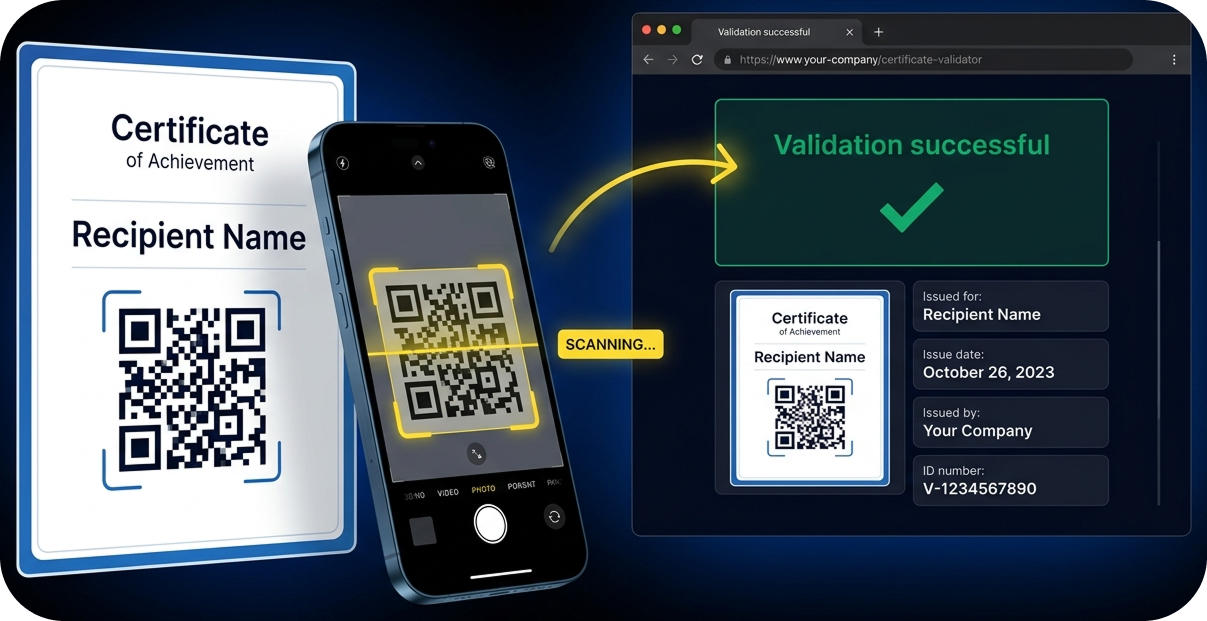
Zusammen bindet das ein Zertifikat nachweislich an seinen ursprünglichen Aussteller, denn das Kopieren eines Designs reicht nicht mehr aus, um es überzeugend zu fälschen.
Die zweite Lücke zu schließen ist eine andere Art von Aufgabe. Die Validierungsdomain selbst vor Spoofing zu schützen, erfordert laufende Überwachung, kein einmaliges Setup. Genau dafür wurde AI Fraud Protect entwickelt, ein Produkt der FutureNext GmbH, dem Unternehmen hinter Virtualbadge.io:
Zusammen decken Virtualbadge.io und AI Fraud Protect beide Seiten des Problems ab: Das eine macht Zertifikate schwer fälschbar, das andere sorgt dafür, dass auch die Seite, die sie bestätigt, nicht gefälscht werden kann. Keiner der beiden Bausteine nützt allein viel, sobald Betrug in großem Stil auftritt.
Zertifikatsbetrug ist kein seltener Ausnahmefall mehr. Er ist ein vorhersehbares Ergebnis davon, wie leicht KI sowohl das Erstellen von Dokumenten als auch die Registrierung von Domains gemacht hat. Organisationen, die noch auf statische PDFs oder eine ungeschützte Verifizierungsseite setzen, sind an mindestens einer dieser Fronten angreifbar, oft ohne es zu merken.
Der Umstieg auf Zertifikate, die von Anfang an mit Verifizierung mitgedacht sind, muss nicht kompliziert sein. Mit Virtualbadge.io stellen Sie kryptografisch signierte Zertifikate und Badges mit eigener, gebrandeter Validierungsseite in wenigen Tagen aus, nicht in Monaten.
Sehen Sie sich das Ganze in einer kostenlosen Demo an, und finden Sie heraus, wo Ihr aktueller Zertifikatsprozess möglicherweise schon jetzt angreifbar ist.
* Sie können die Organisations-ID in der URL finden, wenn Sie als Administrator auf Ihre LinkedIn-Unternehmensseite zugreifen.


Marketing

September 24, 2026

6 min
Ein Hinweis zu unseren Texten: Wir nutzen KI-Tools zur Unterstützung bei Recherche und Entwurf. Jeder Artikel wird anschließend von unserem Team geprüft, redigiert und auf Richtigkeit kontrolliert, bevor er veröffentlicht wird. Die letzte Entscheidung liegt immer bei einem Menschen.

Sie möchten wissen wie +1.000 Bildungsanbieter von Virtualbadge.io profitieren?